Securitatea unui site nu este un modul opțional adăugat la sfârșitul dezvoltării, ci o disciplină aplicată în fiecare linie de cod. Chiar și cele mai atractive site-uri pot deveni victime colaterale ale atacurilor automatizate dacă bazele de date și formularele nu sunt protejate.
Ce măsuri aplicăm obligatoriu la Lyvora Studio:
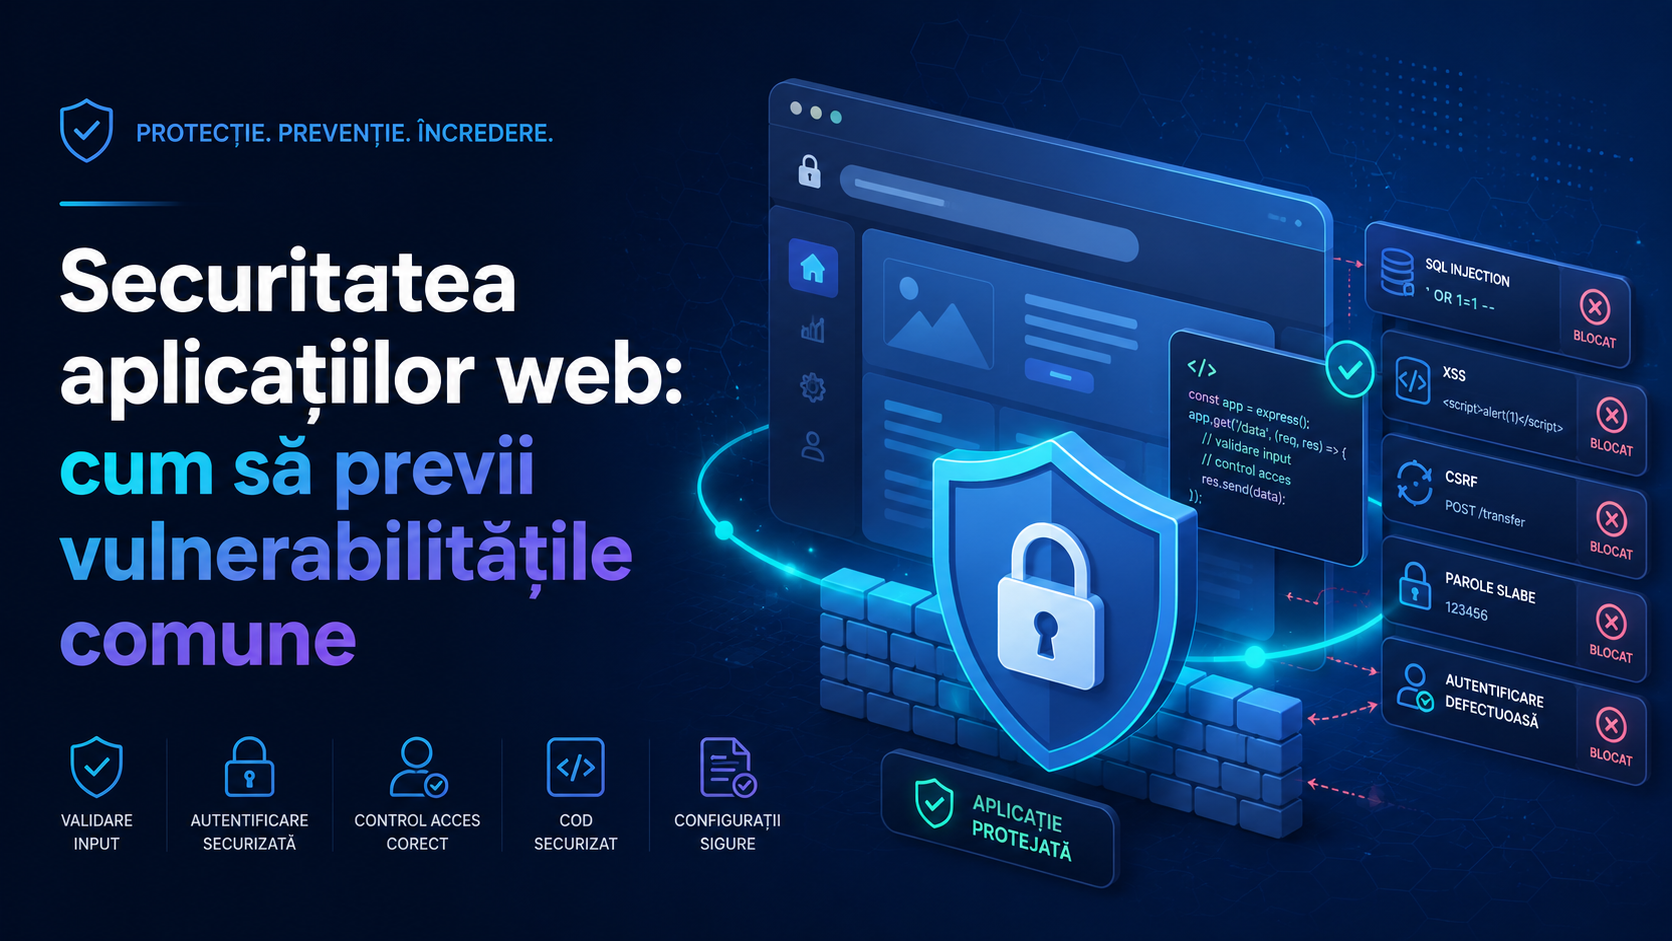
- Prepared Statements (PDO): Nicio variabilă venită de la utilizator nu este concatenată direct în comenzile SQL. Datele sunt transmise separat ca parametri tratați strict.
- Protecție CSRF (Cross-Site Request Forgery): Fiecare formular de contact sau de administrare conține un token secret unic pe sesiune, verificat riguros la recepție.
- Securizarea încărcării fișierelor: Verificarea reală a tipului MIME (prin funcții de analiză internă, nu prin simpla citire a extensiei), salvarea cu nume hash aleatorii și blocarea execuției oricărui fișier script din directorul de upload prin reguli
.htaccess. - Protecție împotriva atacurilor Brute-Force: Limitarea numărului de încercări consecutive de autentificare și blocarea temporară a adreselor IP suspecte.
- Anteturi de securitate HTTP: X-Frame-Options pentru a opri clickjacking-ul, X-Content-Type-Options și Content-Security-Policy strict.
Adoptând aceste standarde încă din prima zi, aplicația ta rămâne un mediu sigur pentru afacere și pentru datele confidențiale ale clienților tăi.